 Mulogin指纹浏览器
很多用户以为清了 Cookie、换了 IP,平台就认不出自己了。实际上,现代平台早已不依赖 Cookie——它们靠的是浏览器指纹:把你设备上几十项硬件和软件特征组合成一个稳定的”设备ID”。理解它的原理,是做好多账号防关联的第一步。
浏览器指纹是什么?
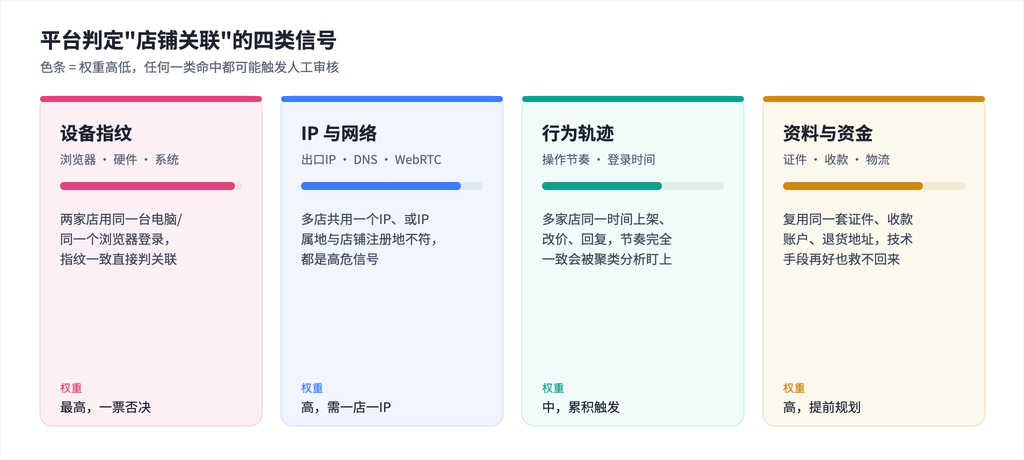
当你打开一个网页,页面脚本可以在你毫无感知的情况下读取大量设备信息:显卡渲染出的像素差异、系统安装的字体、屏幕分辨率、CPU 核数、时区语言……单看每一项都不稀奇,但几十项组合在一起,全球几乎找不出两台完全相同的设备——这就是”指纹”的由来。
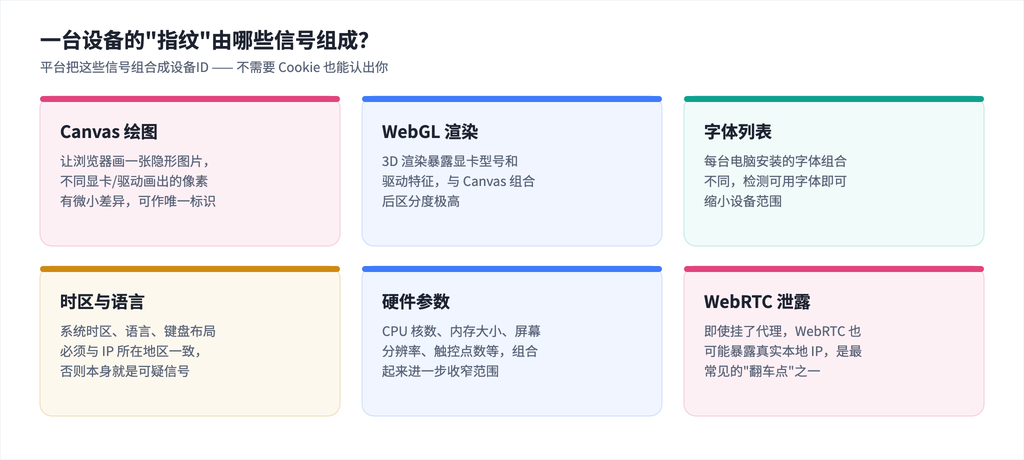
其中 Canvas 和 WebGL 是权重最高的两项:平台让浏览器在后台画一张隐形图片,不同的显卡、驱动、系统渲染出来的像素存在微小但稳定的差异,足以作为唯一标识。而 WebRTC 则是最常见的”翻车点”——即使你挂了代理,它也可能把真实的本地 IP 泄露出去。
平台是怎么判定”关联”的?
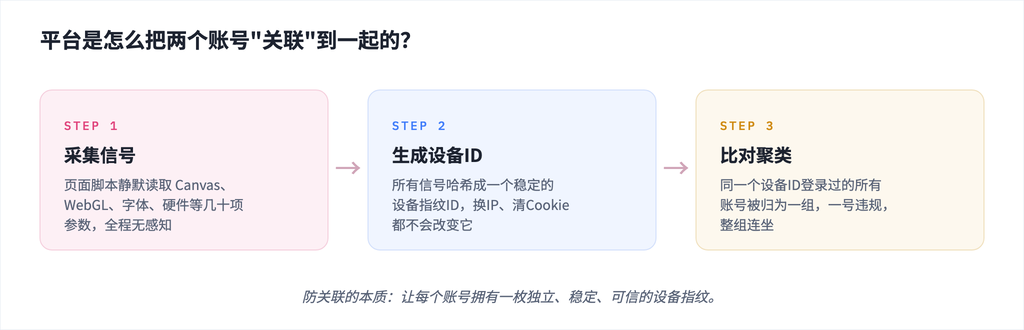
流程可以概括为三步:采集信号 → 哈希成设备ID → 聚类比对。关键在于这个设备ID非常稳定:你换 IP、清缓存、开无痕模式,它都不会变。只要两个账号曾经在同一个设备ID下登录过,它们就会被归入同一组。一旦其中一个账号违规,整组账号都可能被连坐处理。
防关联的正确思路
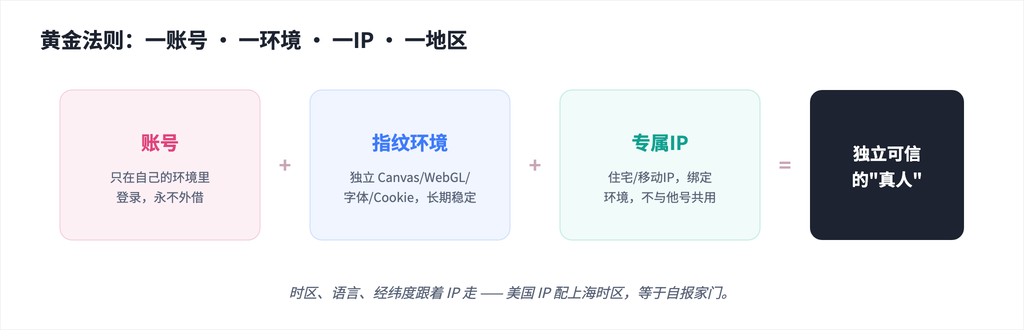
明白了原理,思路就清晰了:不是”隐藏”指纹,而是给每个账号一枚独立、稳定、可信的指纹。三个要点:
- 独立:每个账号的 Canvas、WebGL、字体、硬件参数都互不相同,平台看到的是多台”不同的电脑”;
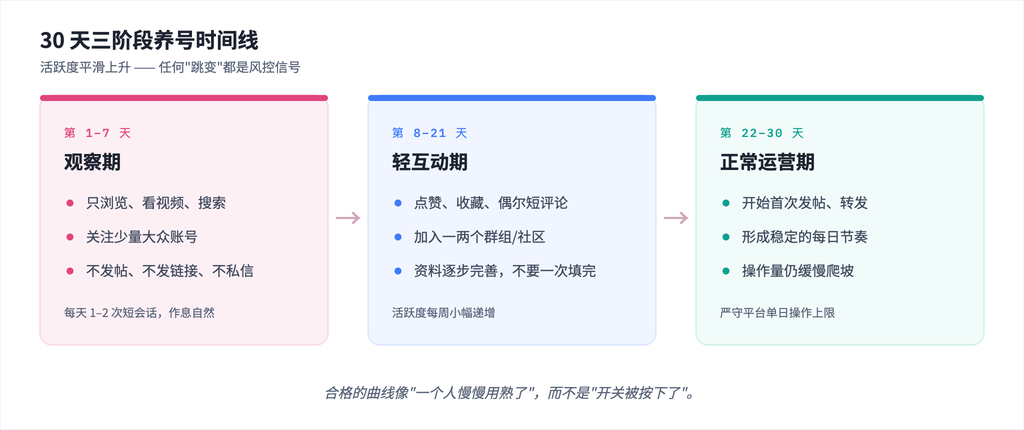
- 稳定:同一个账号每次登录的指纹必须一致,指纹频繁变化本身就是风控信号;
- 可信:伪装出来的参数要符合真实设备的分布规律,时区、语言要与 IP 属地一致,否则反而更可疑。
MuLogin 指纹浏览器正是按这个思路设计的:为每个浏览器环境生成一套独立且长期稳定的真实指纹参数,环境之间的 Cookie、缓存、本地存储完全物理隔离,配合每个环境独立绑定的代理 IP,让每个账号在平台眼里都是一个真实、独立的用户。